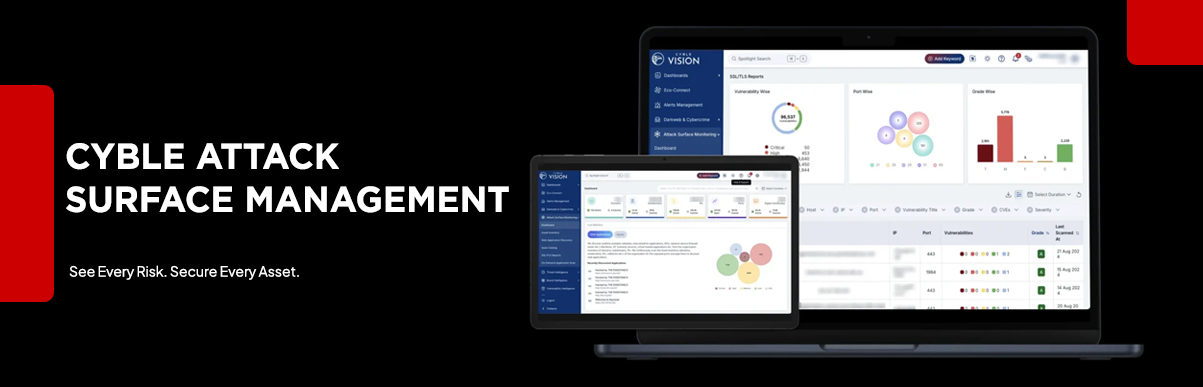
Cyble Attack Surface Management adalah solusi keamanan berbasis AI yang dirancang untuk membantu organisasi menemukan, memantau, dan melindungi seluruh aset digital yang terekspos ke internet. Di tengah kompleksitas infrastruktur modern, banyak perusahaan memiliki blind spot berupa aset yang tidak terdata, yang seringkali menjadi pintu masuk utama bagi serangan siber. Solusi ini menghilangkan celah tersebut dengan memberikan visibilitas menyeluruh terhadap web dan mobile apps, cloud systems, domain, email servers, IoT devices, hingga public code repositories.
Sistem ini bekerja dengan pendekatan ‘Outside-In’ dan ‘Inside-Out’, di mana platform melakukan scanning eksternal secara kontinu 24/7 untuk memetakan aset dari perspektif penyerang. Tidak hanya mendeteksi port yang terbuka atau miskonfigurasi, Cyble juga mampu mengidentifikasi Shadow IT—seperti instance cloud yang tidak terdaftar atau alat SaaS tidak resmi—sebelum sempat dieksploitasi oleh pihak tidak bertanggung jawab. Dengan integrasi Threat Intelligence yang mendalam, setiap temuan diperkaya dengan data real-time dari dark web untuk memberikan konteks ancaman yang akurat.
Implementasi solusi ini memberikan dampak nyata bagi bisnis berupa penguatan security posture yang lebih resilien dan kepatuhan terhadap regulasi ketat seperti NIS2. Dengan mengubah data mentah menjadi actionable insights, organisasi dapat memprioritaskan mitigasi risiko berdasarkan tingkat bahaya yang sebenarnya, bukan sekadar skor teknis. Hasil akhirnya adalah pengurangan risiko breach secara signifikan dan efisiensi operasional tim keamanan dalam mengelola permukaan serangan yang luas.